«Группы охоты» против хакеров: Британия отправляет военных за рубеж
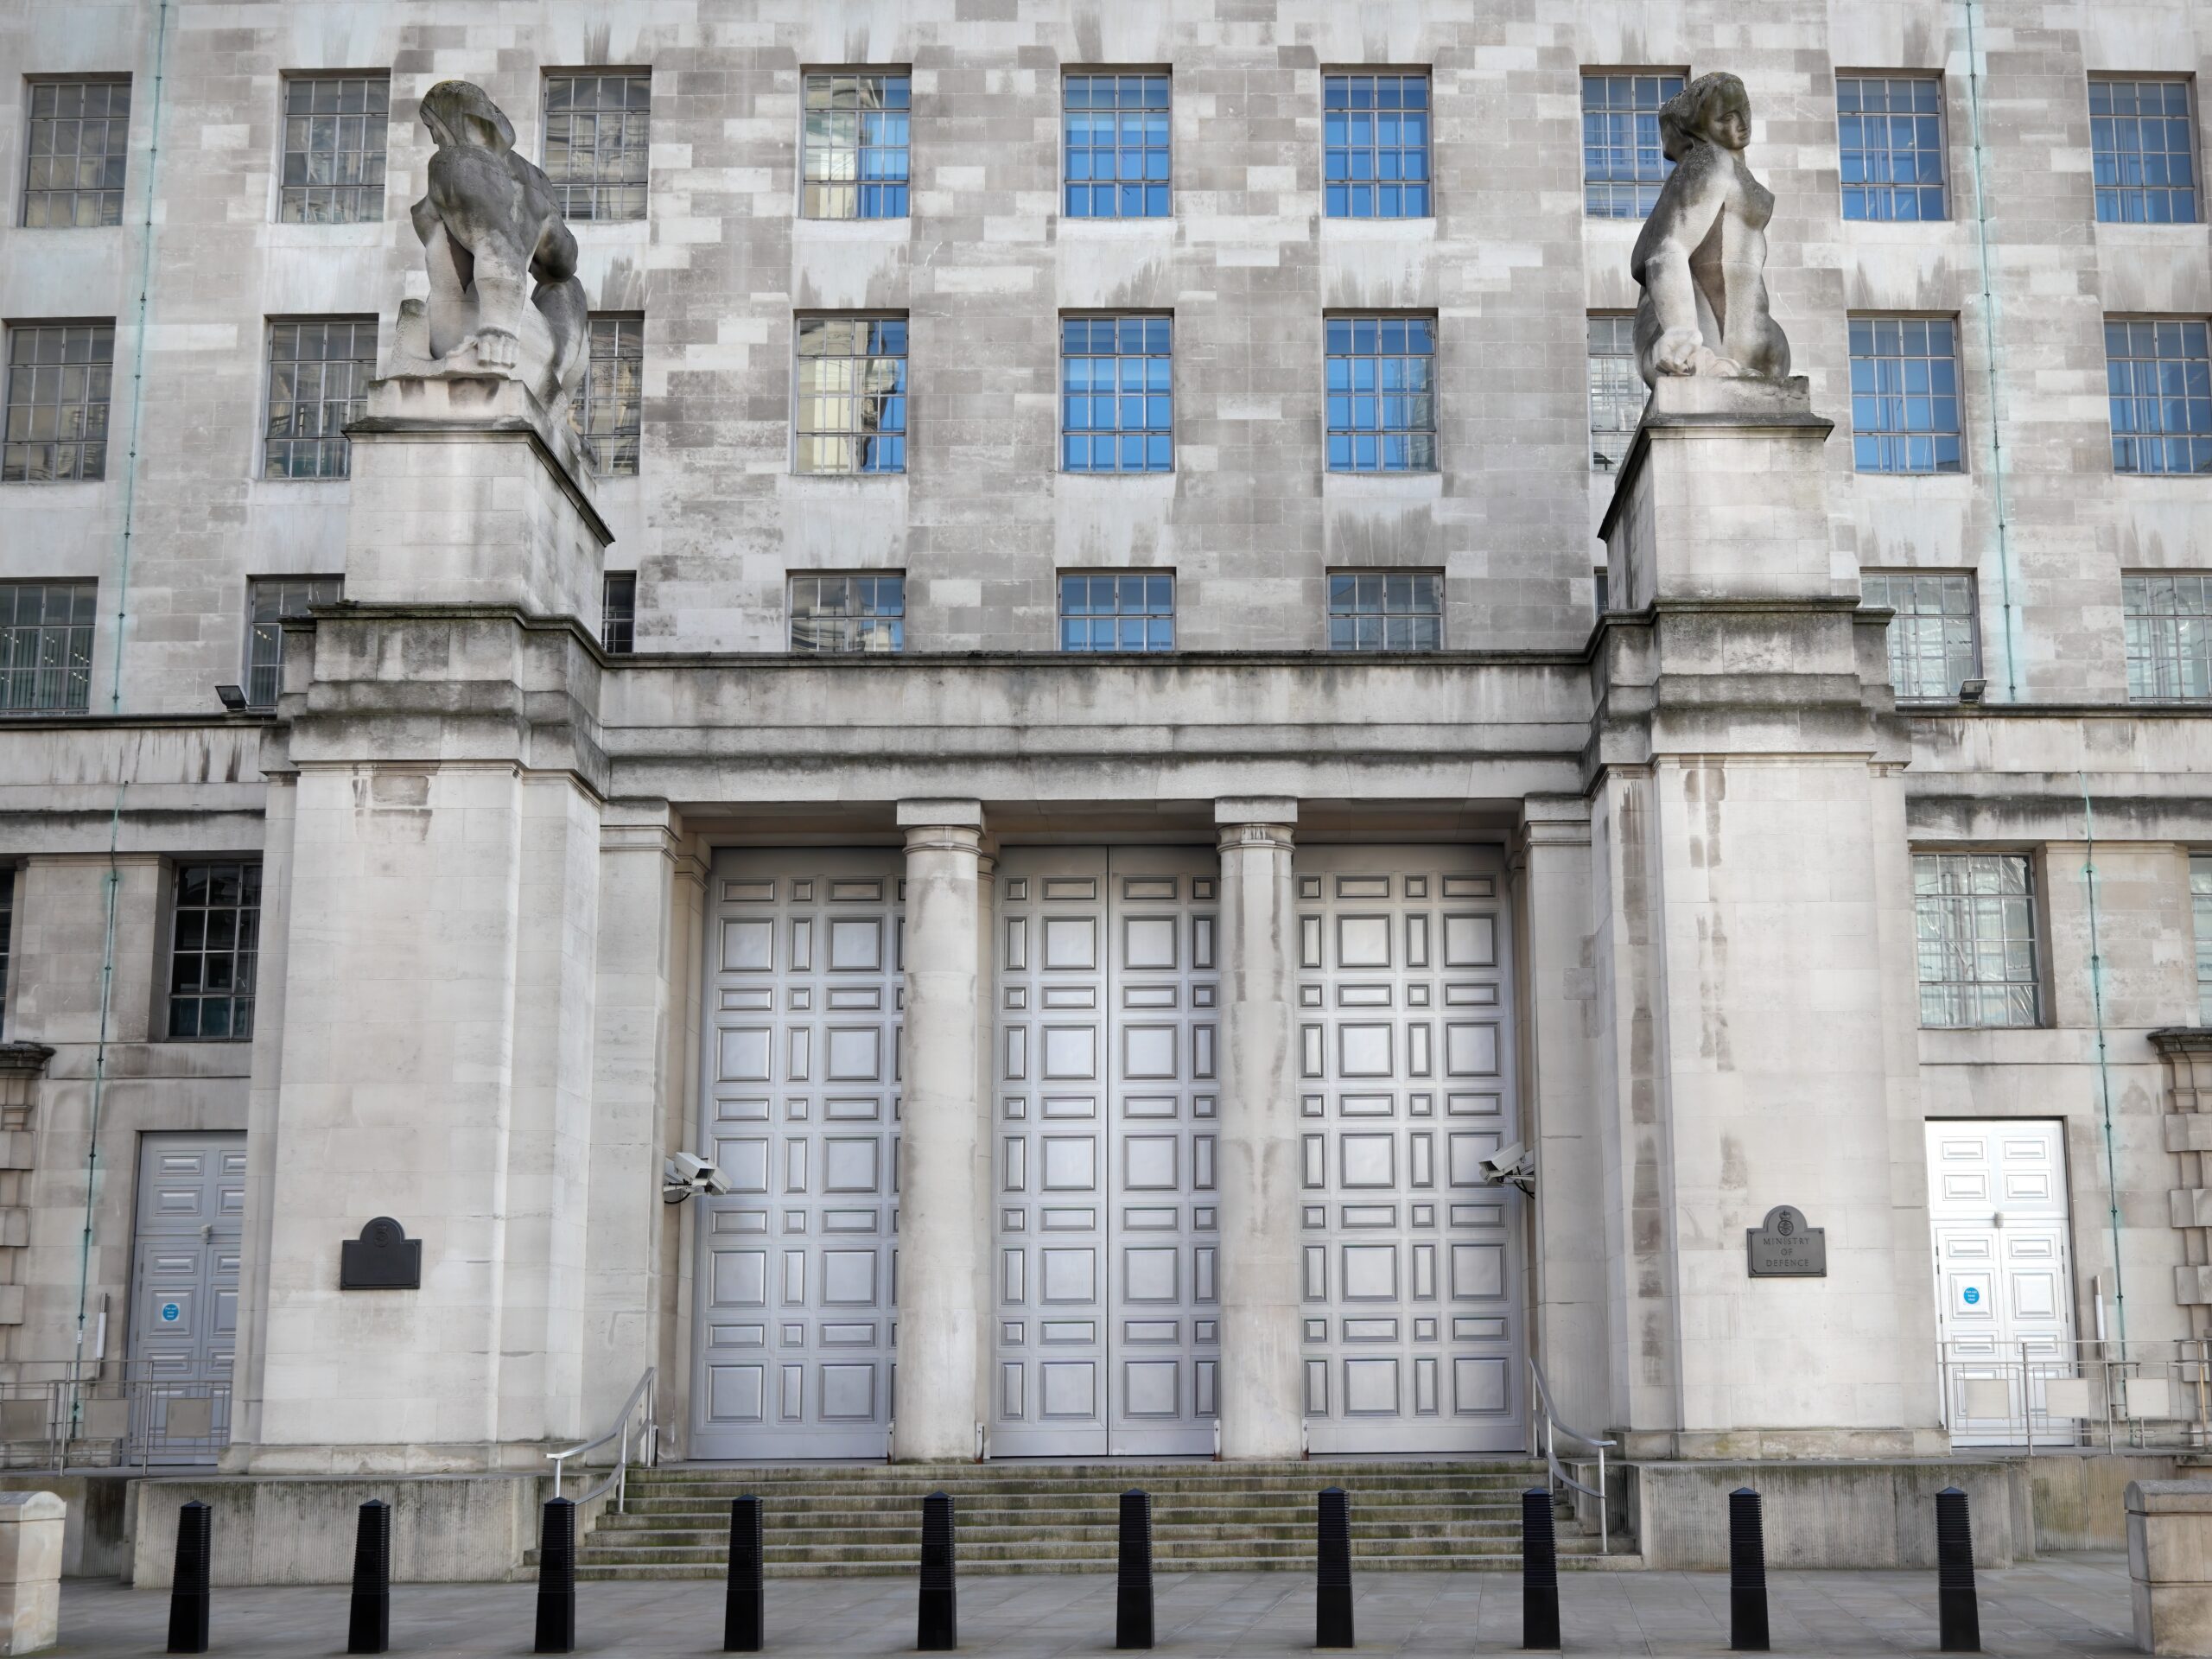
Великобритания усиливает подготовку к возможным масштабным кибератакам. Ранее правительство уже призывало жителей страны запасаться продовольствием, питьевой водой и лекарствами на случай чрезвычайных ситуаций. Однако меры предосторожности не ограничиваются рекомендациями населению. Теперь Министерство обороны направляет специальные военные подразделения за рубеж, чтобы выявлять и пресекать деятельность хакеров, готовящих атаки на военные сети и критически важную инфраструктуру Соединённого Королевства.
«Охотники» уже действуют
Речь идёт о так называемых «группах охоты» (hunt forces), которые проводят операции за пределами Великобритании, чтобы нейтрализовать киберугрозы ещё до того, как они перерастут в масштабные атаки. Об этом The Times рассказал генерал-майор Майк Фейерс (Mike Fayers), командующий Силами кибернетических и электромагнитных операций (DCEMF). Подразделение было создано в 2025 году в рамках реформы британских вооружённых сил.
По словам генерала, британские военные всё чаще действуют не только внутри собственных информационных систем, но и на территории других государств, где злоумышленники могут готовить нападения на британскую инфраструктуру. Для этого специально подготовленных военнослужащих сухопутных войск, военно-морского флота и авиации направляют в страны Европы и Азии. Операции проводятся с согласия принимающих государств и в сотрудничестве с международными партнёрами. Военные могут прибывать к месту предполагаемой кибератаки по суше, морю или воздуху, чтобы получить доступ к необходимой инфраструктуре и пресечь деятельность злоумышленников. В особых случаях операции британских «групп охоты» требуют согласования на высоком политическом уровне, в том числе с министром обороны Уэсом Стритингом.
Например, если хакеры используют серверы в одной из европейских стран для подготовки нападения на британские военные системы, специалисты могут быть направлены непосредственно к месту размещения заражённого оборудования. Там они применяют технические средства для выявления и нейтрализации угрозы. Фейерс сообщил, что одна из подобных операций проходила прямо во время его разговора с журналистами.
Особую тревогу британского командования вызывает возможность того, что противники страны уже проникли в её военные информационные системы и разместили там вредоносные программы, рассчитанные на активацию в момент начала вооружённого конфликта. Генерал признал, что, несмотря на постоянные проверки и успешное устранение обнаруженных угроз, нельзя исключать наличия скрытого вредоносного программного обеспечения, которое до сих пор остаётся незамеченным. Поэтому в центре военных цифровых операций MoD Corsham в графстве Уилтшир специалисты непрерывно проверяют сети министерства, выявляют подозрительную активность и удаляют обнаруженные вредоносные программы.
Хакеры атакуют холодильники и системы хранения крови
О серьёзности угрозы свидетельствуют недавние кибератаки на холодильное оборудование в Европе. Злоумышленники получили удалённый доступ к системам управления холодильниками и морозильными камерами и начали повышать температуру внутри них. Особенно тревожный инцидент произошёл во Франции, где хакеры проникли в системы управления тремя холодильными хранилищами национальной службы крови. Повышение температуры в таких помещениях может испортить жизненно важные препараты крови.
Аналогичные атаки затронули предприятия британской системы поставок продовольствия. Это показывает, что киберпреступники способны воздействовать не только на информационные системы, но и на физические условия хранения продуктов и медицинских материалов. Глава Национального центра кибербезопасности Великобритании (NCSC) Ричард Хорн (Richard Horne) предупредил, что подобные происшествия могут оказаться лишь началом гораздо более серьёзных атак.
Искусственный интеллект ускоряет кибератаки
Дополнительную опасность, по оценке британских военных, представляет использование искусственного интеллекта. Фейерс объяснил, что новые технологии позволяют злоумышленникам обнаруживать и использовать уязвимые места с беспрецедентной скоростью. Если раньше у специалистов по кибербезопасности могло быть несколько дней на устранение обнаруженной проблемы, теперь время реагирования иногда сокращается до нескольких десятков минут.
Эти опасения подтверждаются и официальными данными. В опубликованном 3 ноября ежегодном отчёте NCSC говорится, что за отчётный период центр получил 1831 сообщение о кибератаках на британские организации. В 337 случаях потребовалось вмешательство специалистов, причём 80 инцидентов были признаны имеющими общенациональное значение.
В том же отчёте отмечается, что кибератаки становятся инструментом не только промышленного шпионажа и преступного вымогательства, но и геополитического противостояния. По прогнозу NCSC, к 2028 году государства будут регулярно использовать ИИ для проведения киберопераций. Центр также считает весьма вероятным применение вредоносного программного обеспечения на базе ИИ для атак с целью вымогательства против критически важной британской инфраструктуры в ближайшие два года.
Более 90 тысяч атак на британское Министерство обороны
Масштаб угрозы отражает статистика, обнародованная британским Министерством обороны в мае 2025 года. За предшествующие два года ведомство подверглось примерно 90 тысячам кибератак, связанных, по его оценке, с государственными структурами иностранных стран. Это вдвое больше, чем за предыдущий аналогичный период.
Для противодействия подобным угрозам были созданы Силы кибернетических и электромагнитных операций, объединяющие более 700 военнослужащих, резервистов и гражданских специалистов. Их задачи включают защиту военных сетей, поиск вредоносных программ, выявление потенциальных источников атак и противодействие средствам радиоэлектронной борьбы, способным нарушать связь и работу военной техники.
Создание нового подразделения было предусмотрено Стратегическим оборонным обзором Великобритании. В документе подчёркивается, что киберпространство стало одним из ключевых направлений современной войны, а первые удары в будущем конфликте, вероятнее всего, будут нанесены именно по цифровой инфраструктуре.
От военных операций до домашних запасов
Британские власти рассматривают кибербезопасность как задачу, выходящую далеко за пределы вооружённых сил. Нарушение работы электрических сетей, больниц, банков, транспортных систем или продовольственных складов способно непосредственно повлиять на повседневную жизнь миллионов людей. Именно поэтому правительство развивает программу Be Ready, призывающую домохозяйства подготовиться как минимум к трём дням возможных перебоев в работе жизненно важных служб.
Согласно официальным рекомендациям, дома желательно иметь запас питьевой воды из расчёта три литра на человека в сутки, продукты длительного хранения, необходимые лекарства, фонарик, батарейки, портативное радио, заряженный внешний аккумулятор для телефона и некоторое количество наличных денег.
Примечательно, что сам генерал Фейерс придерживается подобных рекомендаций. Он сообщил, что хранит дома запас продуктов на три дня, наличные деньги, бумажные и электронные копии важных документов. Кроме того, генерал регулярно обновляет программное обеспечение и использует антивирусную защиту. По его мнению, готовность к кибератакам нужно готовиться на всех уровнях — от военного командования и руководства крупных компаний до обычных домашних пользователей.